
 Conócenos
 Más resultados
- Digitalización
Categorías:
La ciberseguridad OT está dejando de ser una cuestión exclusivamente técnica para convertirse en un factor de continuidad operativa, acceso al mercado y confianza empresarial.
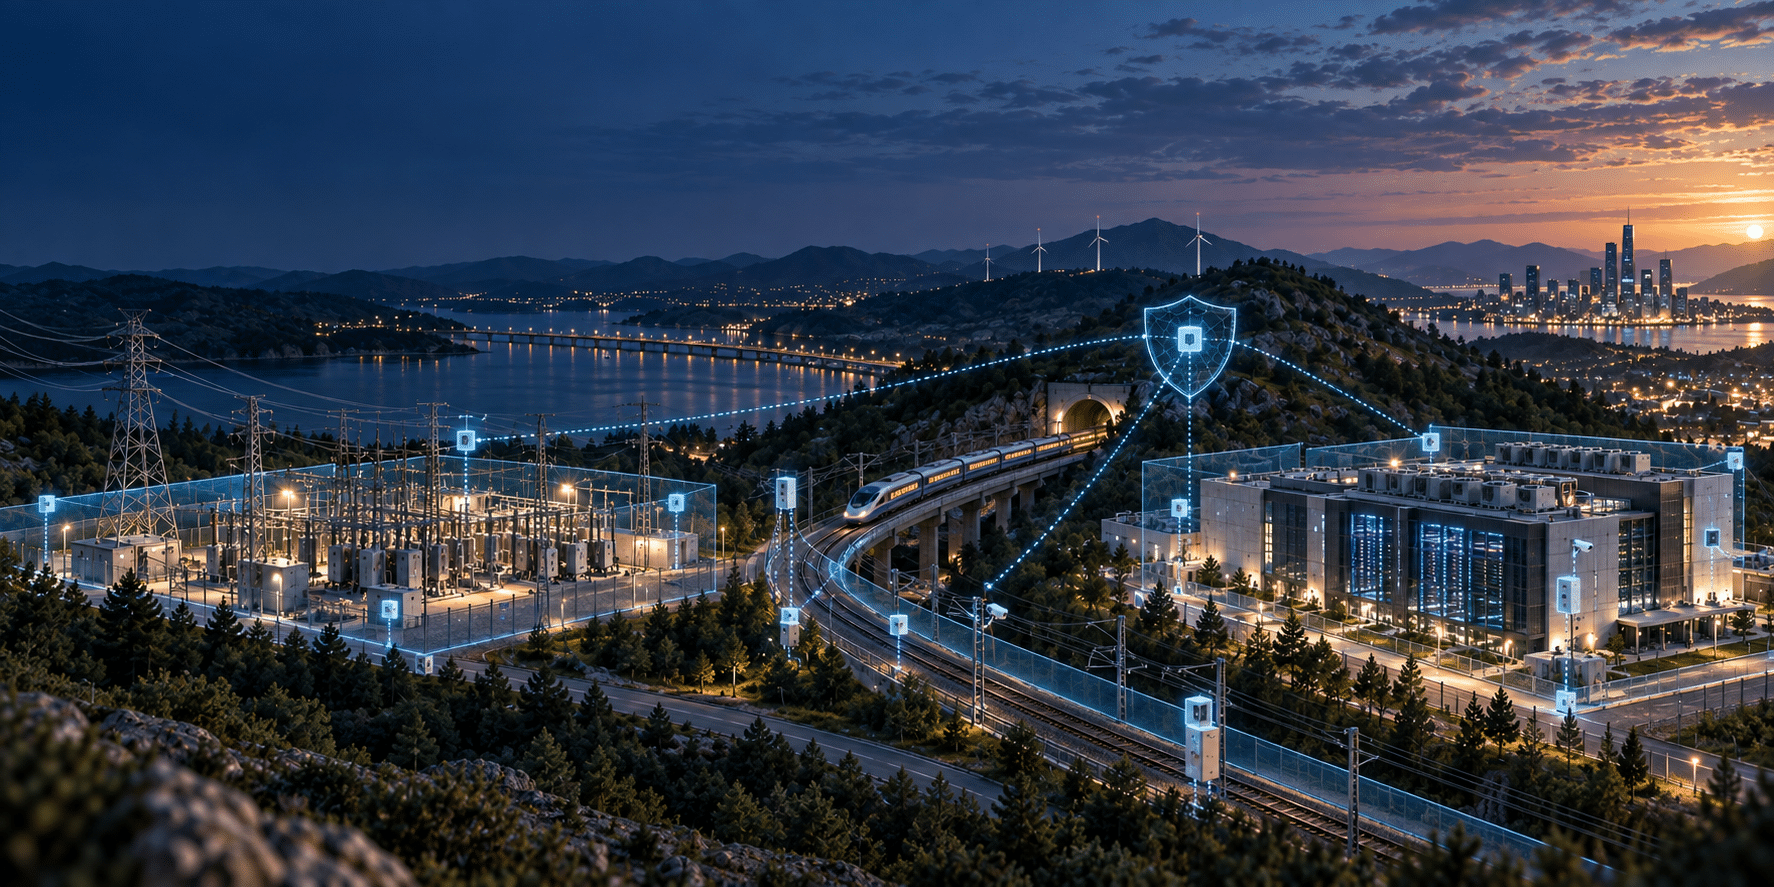
En sectores como energía, movilidad y data centers, cumplir con NIS2 y el Cyber Resilience Act (CRA) no consiste únicamente en evitar sanciones, significa demostrar que los servicios, sistemas y productos digitales pueden resistir, responder y recuperarse frente a amenazas cada vez más complejas.
NIS2 refuerza la resiliencia de las organizaciones y de sus servicios críticos.
CRA incorpora la seguridad desde el diseño en los productos con elementos digitales que se comercializan en la Unión Europea.
La Directiva incluye expresamente sectores como energía, transporte, infraestructuras digitales, proveedores cloud y data centers. Para fabricantes e integradores industriales, esta convergencia regulatoria exige conectar gobierno, ingeniería, operaciones, cadena de suministro y ciclo de vida del producto.
Dcode ayuda a convertir estas obligaciones en capacidades concretas y en resultados de negocio.
Un calendario que exige actuar
El periodo 2026–2027 es decisivo:
- 11 de septiembre de 2026: comienzan a aplicarse las obligaciones de notificación del CRA. Los fabricantes deberán notificar determinadas vulnerabilidades explotadas activamente e incidentes graves que afecten a la seguridad de sus productos. Los plazos incluyen una alerta temprana en 24 horas y una notificación principal en 72 horas.
- 11 de diciembre de 2027: será aplicable la mayor parte de las obligaciones del CRA, incluyendo los requisitos de seguridad durante el ciclo de vida, la gestión de vulnerabilidades, la documentación técnica y los procedimientos de evaluación de la conformidad.
- NIS2: aunque la Directiva debía haberse transpuesto antes del 17 de octubre de 2024, España continúa completando su marco nacional de aplicación. Esta situación no debería retrasar la preparación de las organizaciones afectadas, especialmente en sectores críticos.
Este calendario tiene la consecuencia directa para fabricantes e integradores de que los procesos de gestión de vulnerabilidades, respuesta ante incidentes, actualización de productos y recopilación de evidencias deben estar operativos antes de que llegue la fecha de plena aplicación.
El impacto en fabricantes e integradores OT
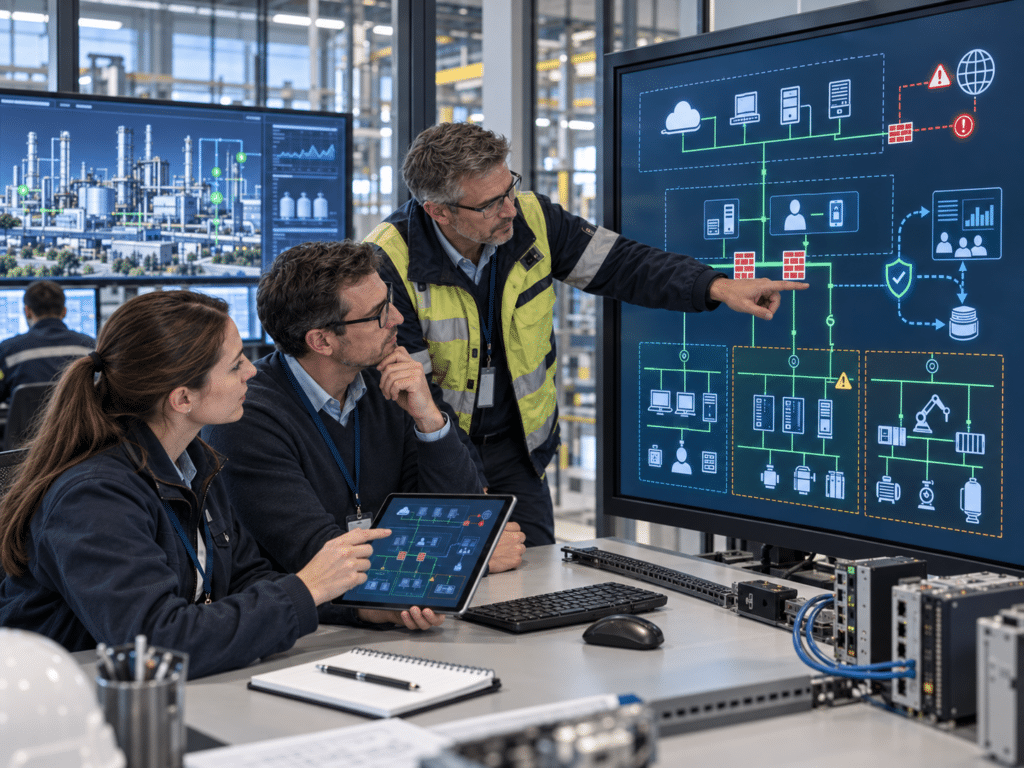
En entornos industriales, el producto no puede analizarse de forma aislada. Un sistema de control, un dispositivo conectado, una plataforma de supervisión, un gateway industrial o una solución de acceso remoto puede formar parte de un servicio esencial y convertirse en un elemento crítico de la cadena de suministro.
NIS2 exige a las organizaciones gestionar los riesgos asociados a sus proveedores, servicios y sistemas. También requiere capacidades de prevención, detección, respuesta, continuidad y recuperación, así como mecanismos de notificación de incidentes significativos en 24, 72 horas y mediante un informe final posterior.
El CRA, por su parte, afecta principalmente a los fabricantes y a otros actores que ponen productos con elementos digitales en el mercado europeo. Los integradores industriales desempeñan un papel esencial porque deben trasladar los requisitos de seguridad al diseño de la solución, a la selección de componentes, a la configuración, a la puesta en servicio y al mantenimiento.
La responsabilidad concreta dependerá del modelo de negocio y de la posición de cada empresa en la cadena de valor. Un integrador que comercializa una solución bajo su propia marca o realiza modificaciones sustanciales puede asumir obligaciones similares a las del fabricante.
En ambos casos las organizaciones deben disponer de capacidades demostrables en:
- Gestión de riesgos y políticas de seguridad.
- Seguridad desde el diseño y por defecto.
- Capacidad de respuesta ante incidentes.
- Continuidad de negocio y recuperación ante desastres.
- Gestión de proveedores y cadena de suministro.
- Gestión de vulnerabilidades y actualizaciones, cifrado y control de acceso.
- Prevención, detección y respuesta ante incidentes.
- Ejercicios de crisis y evaluación de la eficacia de las medidas.
- Análisis de amenazas y riesgos OT.
- Segmentación y control de comunicaciones.
- Formación y concienciación de empleados.
- Documentación técnica y evidencias verificables.
Alinear NIS2, CRA e IEC 62443
La estrategia más eficaz no consiste en crear tres programas de cumplimiento independientes. Consiste en utilizar IEC 62443 como referencia técnica para estructurar la seguridad OT y conectarla con las obligaciones organizativas de NIS2 y las obligaciones de producto del CRA.
La serie ISA/IEC 62443 proporciona requisitos y procesos para implementar y mantener sistemas de automatización y control industrial seguros durante todo su ciclo de vida. Incluye aspectos relacionados con el sistema, los componentes, los procesos y la organización.
Una alineación práctica puede estructurarse de la siguiente manera:
| Necesidad | Marco principal | Aplicación en OT |
| Gobierno, riesgos e incidentes | NIS2 | Políticas, roles, CSIRT, continuidad y reporting |
| Seguridad del producto | CRA | Secure-by-design, vulnerabilidades, actualizaciones y conformidad |
| Arquitectura y controles industriales | IEC 62443 | Zonas y conduits, niveles de seguridad, requisitos de sistema y componentes |
| Cadena de suministro | NIS2 + CRA | Evaluación de proveedores, contratos, dependencias y evidencias |
| Desarrollo e integración segura | CRA + IEC 62443 | Requisitos, pruebas, hardening, configuración y mantenimiento |
IEC 62443 no sustituye por sí sola a NIS2 ni al CRA. Su valor está en proporcionar una base técnica reconocida para traducir las exigencias regulatorias a requisitos concretos de arquitectura, ingeniería, operación y mantenimiento.
Dcode, el área digital de Sener, acompaña a las organizaciones en todo este recorrido, desde la interpretación del alcance regulatorio y el diagnóstico inicial hasta la implantación de controles, la preparación de evidencias y la mejora continua.
Del cumplimiento a la confianza
La alineación de estos marcos puede convertirse en un argumento comercial diferencial. Un fabricante o integrador que demuestra madurez en ciberseguridad puede responder mejor a licitaciones, procesos de homologación y evaluaciones de proveedores.
La generación de valor se manifiesta en cuatro ámbitos:
- Continuidad: menor probabilidad de paradas y mayor capacidad de recuperación.
- Eficiencia: requisitos y evidencias reutilizables en proyectos, clientes y auditorías.
- Acceso al mercado: mayor preparación para operar en sectores y cadenas de suministro reguladas.
- Confianza: capacidad de demostrar cómo se diseñan, integran, actualizan y protegen los productos y servicios.
Dcode ayuda a convertir esta exigencia regulatoria en una capacidad competitiva mediante análisis de alcance, evaluación de brechas, arquitectura OT segura, alineación con IEC 62443, gestión de vulnerabilidades, seguridad de producto, evaluación de proveedores y preparación de evidencias.
El objetivo no es responder de forma aislada a una auditoría. Es construir una ciber resiliencia demostrable que proteja la operación, mejore los productos y refuerce la relación con clientes, socios y autoridades.
En energía, movilidad y data centers, la pregunta ya no es si la ciberseguridad influye en el negocio. La cuestión es si la organización será capaz de demostrarla antes que sus competidores.
- ciberseguridad

