
 Conócenos
 Más resultados
- Digitalización
Categorías:
La ciberseguridad industrial debe comprender qué puede provocar una amenaza, cómo contenerla sin comprometer la operación y qué dependencias externas pueden amplificar su impacto. El objetivo no es proteger sistemas de forma aislada, sino conservar la capacidad de operar.
El atacante no necesita detener toda una planta. Le basta con comprometer el sistema adecuado. Una respuesta precipitada puede hacer el resto.
Una cuenta utilizada fuera de horario o un cambio inesperado en un controlador plantean una pregunta decisiva. ¿Qué ocurre si actuamos y qué ocurre si no lo hacemos? En industria y movilidad, desconectar un equipo puede contener una amenaza, pero también interrumpir una función crítica.
El OT SOC y la seguridad más allá del núcleo en industria y movilidad
Una conexión remota fuera de horario, una modificación inesperada en un controlador o una cuenta de mantenimiento utilizada desde un origen desconocido son señales que requieren investigación. Para quien dirige una planta o una infraestructura de transporte, la pregunta inmediata es qué puede ocurrir si esa actividad alcanza la operación.
Esa pregunta marca la diferencia entre detectar un incidente y estar preparado para gestionarlo. En un entorno industrial hay que conocer qué controla el equipo afectado, qué sistemas dependen de él y qué consecuencias tendría aislarlo. La seguridad de las personas, la disponibilidad y la relación con procesos físicos obligan a adaptar la protección y la respuesta.
La evolución del OT-SOC consiste en pasar de una seguridad centrada en el perímetro a otra orientada a la consecuencia. También exige ampliar la mirada hacia proveedores, accesos remotos, actualizaciones y componentes. Esta visión más allá del núcleo OT conecta la protección digital con la realidad operacional.
El siguiente paso del SOC es entender la operación
Incorporar registros industriales al SOC corporativo mejora la visibilidad, pero no basta. Una alerta solo adquiere valor operativo cuando aporta el contexto necesario para tomar una decisión.
Detectar una modificación en un controlador no resuelve el incidente. El equipo debe contrastarla con las intervenciones autorizadas, identificar la función afectada y comprobar si el proceso se desvía de su estado esperado. MITRE ATT&CK for ICS recoge comportamientos como la modificación de programas, el uso de cuentas válidas y el acceso mediante servicios remotos. Ninguna de estas señales debe interpretarse de forma aislada.
El cambio consiste en conectar lo que ocurre en la red con lo que significa para el proceso y con las opciones disponibles para la operación. Para ello, el inventario debe dejar de ser una lista de dispositivos y representar también funciones, criticidades, dependencias y responsables. La guía de CISA sobre inventarios OT sitúa esta contextualización como base para priorizar activos y mejorar la respuesta.
El OT-SOC es, por tanto, un modelo de colaboración entre ciberseguridad, ingeniería, operación y mantenimiento. Su eficacia depende de que estos equipos compartan información, prioridades y autoridad para actuar.
De la alerta crítica al impacto operacional
La severidad técnica de una alerta no explica por sí sola su importancia para la continuidad del servicio. Un sistema aparentemente secundario puede sostener una función crítica, mientras que un activo con una vulnerabilidad grave puede estar aislado o fuera de servicio.
Cada incidente debería analizarse mediante una secuencia que conecte la evidencia digital con la decisión operacional.
Señal → Activo → Función → Consecuencia → Decisión → Recuperación
Pensemos en una conexión remota no prevista a una estación de ingeniería seguida de una modificación en la configuración de un controlador. Antes de bloquear el acceso o aislar el equipo, el OT-SOC comprueba si existe una intervención autorizada, identifica qué proceso controla el dispositivo y evalúa las consecuencias de interrumpir la comunicación. Con esa información, ciberseguridad y operaciones pueden elegir una medida de contención compatible con la seguridad y la continuidad del proceso.
Cada caso de uso de detección debe indicar qué se verifica, qué función puede resultar afectada, quién interviene, qué medidas están autorizadas y cómo se valida la recuperación. El OT-SOC no sustituye a quienes gobiernan la operación. Les permite decidir antes, con mejores evidencias y con alternativas preparadas.
La operación no termina en el límite de la red
La cadena de suministro forma parte de la superficie de riesgo. MITRE ATT&CK for ICS contempla el compromiso de productos y mecanismos de entrega, los servicios remotos, los dispositivos transitorios y los medios extraíbles como posibles vías de acceso a sistemas industriales.
Trasladar esta visión al OT-SOC no significa supervisar indiscriminadamente a todos los proveedores. Significa conocer las relaciones que pueden afectar a la operación.
- Quién puede acceder a cada entorno y con qué permisos.
- Qué intervención justifica una conexión remota.
- Qué componentes y versiones sostienen las funciones críticas.
- Cómo se valida una actualización antes de incorporarla.
- Qué responsabilidades asume cada parte ante un incidente.
Esta visibilidad debe responder preguntas concretas. Si se compromete la cuenta de un integrador, el equipo debe localizar sus accesos y las acciones realizadas. Si aparece una vulnerabilidad en un componente, debe saber dónde está instalado y qué función depende de él. Si un proveedor no está disponible, debe existir un procedimiento alternativo.
Proteger más allá del núcleo no implica ampliar sin límite el perímetro de vigilancia. Implica identificar las dependencias capaces de transmitir una amenaza o dificultar la recuperación.
La IA como apoyo al análisis
La inteligencia artificial puede ampliar la capacidad de análisis del OT-SOC, siempre que se aplique a problemas definidos y mantenga supervisión humana en las decisiones críticas. La guía conjunta de CISA, NSA y otros organismos recomienda partir de beneficios concretos, establecer pruebas, monitorizar el funcionamiento y prever mecanismos de fallo seguro.
Una primera aplicación es la detección contextualizada. Las técnicas de anomalías ayudan a localizar desviaciones respecto al comportamiento habitual, pero una anomalía no equivale necesariamente a un ataque. Una parada, un cambio de producción o una intervención legítima también pueden alterar el patrón esperado.
La IA también puede apoyar la investigación mediante la ordenación de evidencias, la preparación de cronologías, la consulta de procedimientos y la propuesta de hipótesis. En threat hunting industrial puede ayudar a relacionar indicios con comportamientos descritos en MITRE ATT&CK for ICS, como cambios de programas, supresión de alarmas o uso indebido de cuentas.
Los resultados deben contrastarse con la información disponible y con el conocimiento del proceso. El criterio de éxito no es cuántas tareas asume el modelo, sino si ayuda al equipo a investigar mejor y reducir la incertidumbre.
Automatizar sin comprometer la operación
La automatización debe graduarse según la consecuencia potencial de cada acción. Recopilar información, enriquecer una alerta o avisar a un responsable no plantea el mismo riesgo que interrumpir una comunicación o actuar sobre un sistema de control.
Conviene distinguir entre acciones de apoyo, actuaciones acotadas y previamente autorizadas, e intervenciones críticas que requieren una decisión operacional. La capacidad técnica para ejecutar una acción no basta para justificar su automatización.
Antes de automatizar una respuesta hay que comprobar qué ocurriría si la detección fuera incorrecta. Cuando la acción pueda causar pérdida de control, indisponibilidad o riesgo para las personas, la validación no es un trámite. Forma parte de la protección.
Conectar ingeniería, datos y ciberseguridad
Este modelo exige comprender la amenaza digital y el sistema físico sobre el que puede actuar. El área Dcode de Sener combina el conocimiento de los procesos industriales con capacidades de ingeniería, datos, inteligencia artificial y ciberseguridad OT e IT. Esa combinación permite relacionar las señales técnicas con las funciones operacionales y diseñar respuestas compatibles con la continuidad del servicio.
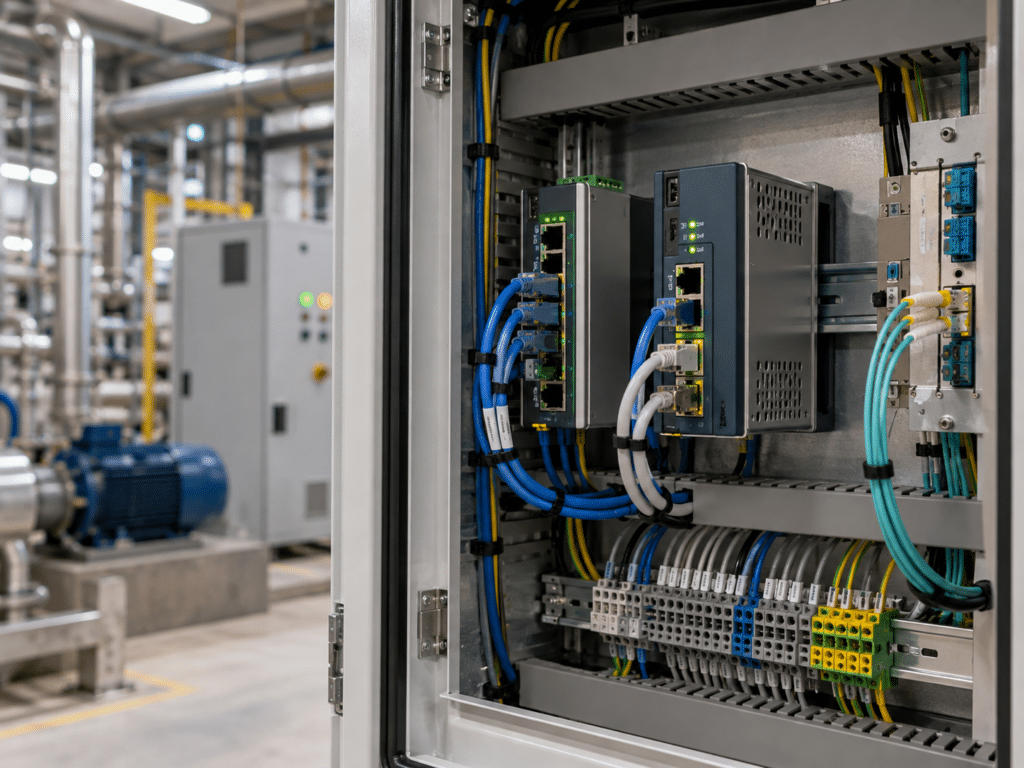
La evolución hacia un OT-SOC puede abordarse como un itinerario conectado.
- Comprender la operación y sus escenarios de impacto.
- Diseñar una visibilidad compatible con las restricciones industriales.
- Vincular las detecciones con procedimientos y responsables.
- Evaluar la IA y la automatización según su utilidad y su consecuencia potencial.
- Comprobar la respuesta y la recuperación mediante ejercicios y mejora continua.
El objetivo no es ver más, sino interpretar mejor lo que ocurre y convertir esa información en decisiones que preserven la operación.
Este enfoque encaja con la combinación de ingeniería y ciberseguridad que Sener aplica en entornos industriales complejos.
Medir el éxito por la capacidad de operar
Los indicadores de detección y respuesta deben complementarse con medidas de preparación operacional. Entre ellas se encuentran los activos críticos con dependencias validadas, los accesos de terceros trazables, los casos de uso vinculados a procedimientos, los escenarios de impacto ejercitados, los tiempos de decisión y los resultados de las pruebas de recuperación.
La madurez de un OT-SOC no depende únicamente del número de alertas que detecta o cierra. Depende de su capacidad para identificar qué función está en riesgo, anticipar las consecuencias de cada decisión y coordinar una respuesta compatible con la operación.
La ciberseguridad industrial no termina al detectar una intrusión. Su propósito es evitar que esa intrusión se convierta en una pérdida de control, de servicio o de confianza.
- ciberseguridad
Etiquetas:
César de la Serna
Ingeniero de Sistemas por la universidad Politécnica de Madrid. Más de 20 años de experiencia en gestión de proyectos de ciberseguridad, cumplimiento normativo y convergencia TI/OT en sectores altamente regulados. Experto en estándares como DORA, NIS2, RED, CRA, CER, ISO 27001 e IEC 62443, con una sólida trayectoria como CISO y responsable de consultoría y evaluación de sistemas críticos. Líder en el desarrollo de servicios de ciberseguridad, auditorías, certificaciones y relación con operadores telco y organismos reguladores. Visión estratégica, capacidad de ejecución y experiencia en la gestión de equipos multidisciplinares. Creación de áreas de ciberseguridad, implantación de laboratorios certificados ISO 17025 e ISO 17065 y alineamiento con organismos reguladores (ETSI, INCIBE, UNE, TEDAE).

